Krasper Raigate
Eine KI-Governance-Firewall mit Echtzeit-Kontexterkennung, die vollständig auf Ihrer eigenen Hardware läuft.
Raigate ist die Flagship-Plattform von Krasper Technologies, eine Echtzeit-Anomalieerkennung mit Zero-Trust-Enforcement, EU-AI-Act-konform und air-gap-fähig deploybar.
Kernfunktionen
Deterministische Allow-/Block-/Approve-Regeln für jede KI-Interaktion. Richtlinien sind versionsverwaltet, auditierbar und werden zur Laufzeit durchgesetzt.
Automatisches Erkennen und Schwärzen personenbezogener Daten in Prompts und Antworten, bevor sie den überwachten Perimeter verlassen.
Blockiert adversariale Prompt Injections, Jailbreak-Versuche und indirekte Injection-Vektoren in Echtzeit.
Jede überwachte Anfrage, ob blockiert, freigegeben oder geschwärzt, wird in der Datenbank protokolliert. Gefilterte oder blockierte Aktionen werden sicher dokumentiert, für Auditoren, Regulatoren und Ihren CISO.
Sensible KI-Aktionen werden vor der Ausführung an menschliche Prüfer geleitet. Eskalationspfade, Freigabe-SLAs und Prüferrollen.
Vorgefertigte Kontroll-Zuordnungen für EU AI Act, ISO 42001 und NIST AI RMF. Nachweis-Exporte auf Knopfdruck.
KI-Nutzung direkt in Browser-Sitzungen abfangen und steuern, inklusive ChatGPT, Gemini, Claude und Microsoft Copilot.
Steuert agentische KI-Workflows und MCP-Werkzeugaufrufe. Server-Allow-/Block-Richtlinien, Freigabe-Quittungen und vollständige Nachvollziehbarkeit.
Eine Steuerungsebene für OpenAI, Anthropic, Gemini, Microsoft Copilot und eigene Modell-APIs, plus Browser-Sitzungs-Interception.
Richtlinien-Abdeckungsberichte, blockierte/freigegebene Interaktions-Verläufe und Schwärzungsquoten als strukturierte, prüfbereite Nachweispakete.
Echtzeit-Dashboards für Richtlinien-Trefferraten, blockierte Interaktionen, PII-Vorfälle und Modell-Risikolage.
Unternehmensinfrastruktur abzusichern?
Vereinbaren Sie ein technisches Briefing. Kein Sales-Pitch, nur Architekten und Ihr Team.
Eine Richtlinienregel Schritt für Schritt anlegen
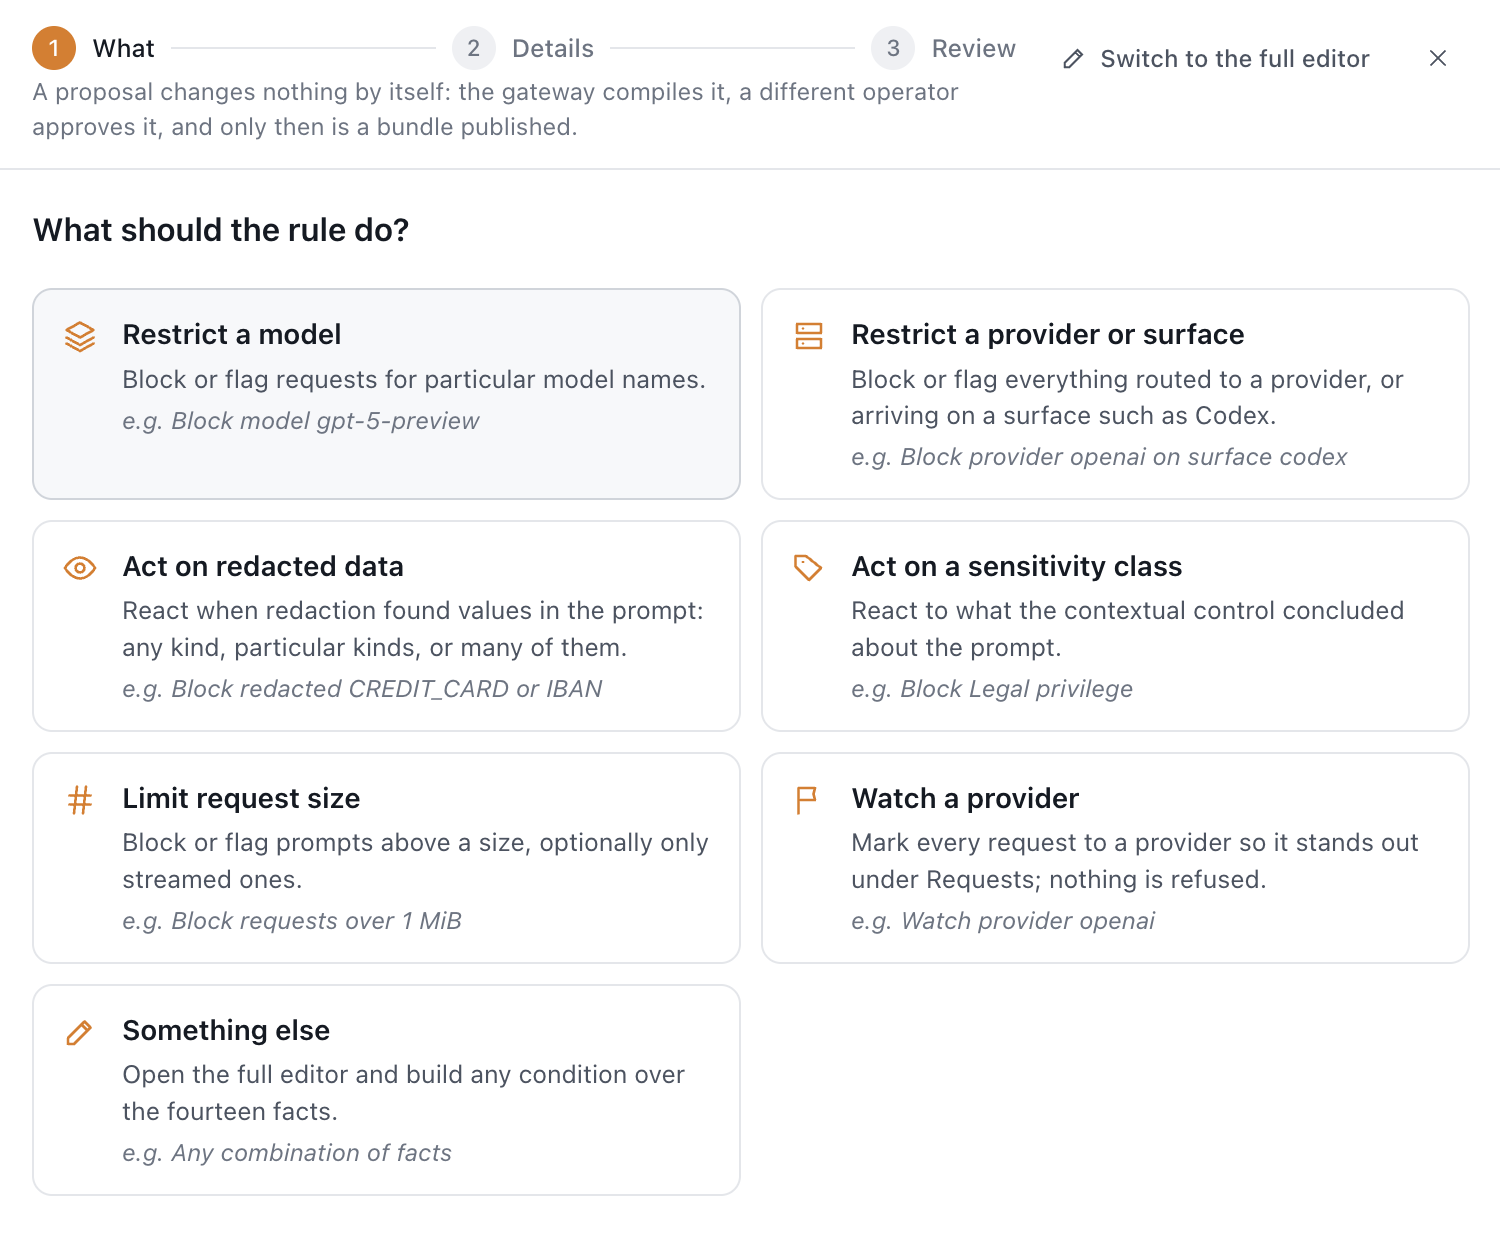
Der Regel-Assistent führt eine Bedienperson durch das, was eine Richtlinie bewirken soll: ein Modell einschränken, einen Anbieter oder eine Oberfläche einschränken, auf geschwärzte Daten reagieren, auf eine Sensitivitätsklasse reagieren, die Anfragegröße begrenzen, einen Anbieter beobachten oder etwas anderes. Ein Vorschlag verändert für sich genommen nichts: Das Gateway kompiliert ihn, eine andere Bedienperson genehmigt ihn, und erst dann wird ein Bundle veröffentlicht.
Eine Plattform. Drei Kontroll-Ebenen.
Wettbewerber wie Palo Alto AIRS, LayerX und Cloudflare decken jeweils nur einen Teil ab.
Transparenter Proxy für OpenAI, Anthropic, Gemini, Microsoft Copilot und beliebige Upstreams.
In-Flight-Interception für ChatGPT-, Gemini-, Claude- und Microsoft-Copilot-Web-Sessions.
Tool-Call-Governance und MCP-Server-Policies für agentische Workflows.
Die Steuerungsebene läuft in Ihrem Perimeter. Raigate ist self-hosted. Wenn Sie einen externen KI-Anbieter zulassen, werden freigegebene Anfragen nach den konfigurierten Richtlinienprüfungen und Schwärzungen an diesen Anbieter weitergeleitet. Vollständig isolierte Installationen benötigen lokale Modelle und Integrationen. Standort, ausgehende Verbindungen und Aufbewahrung der Nachweise werden im Scoping vereinbart.
Jede überwachte Anfrage in Echtzeit protokolliert
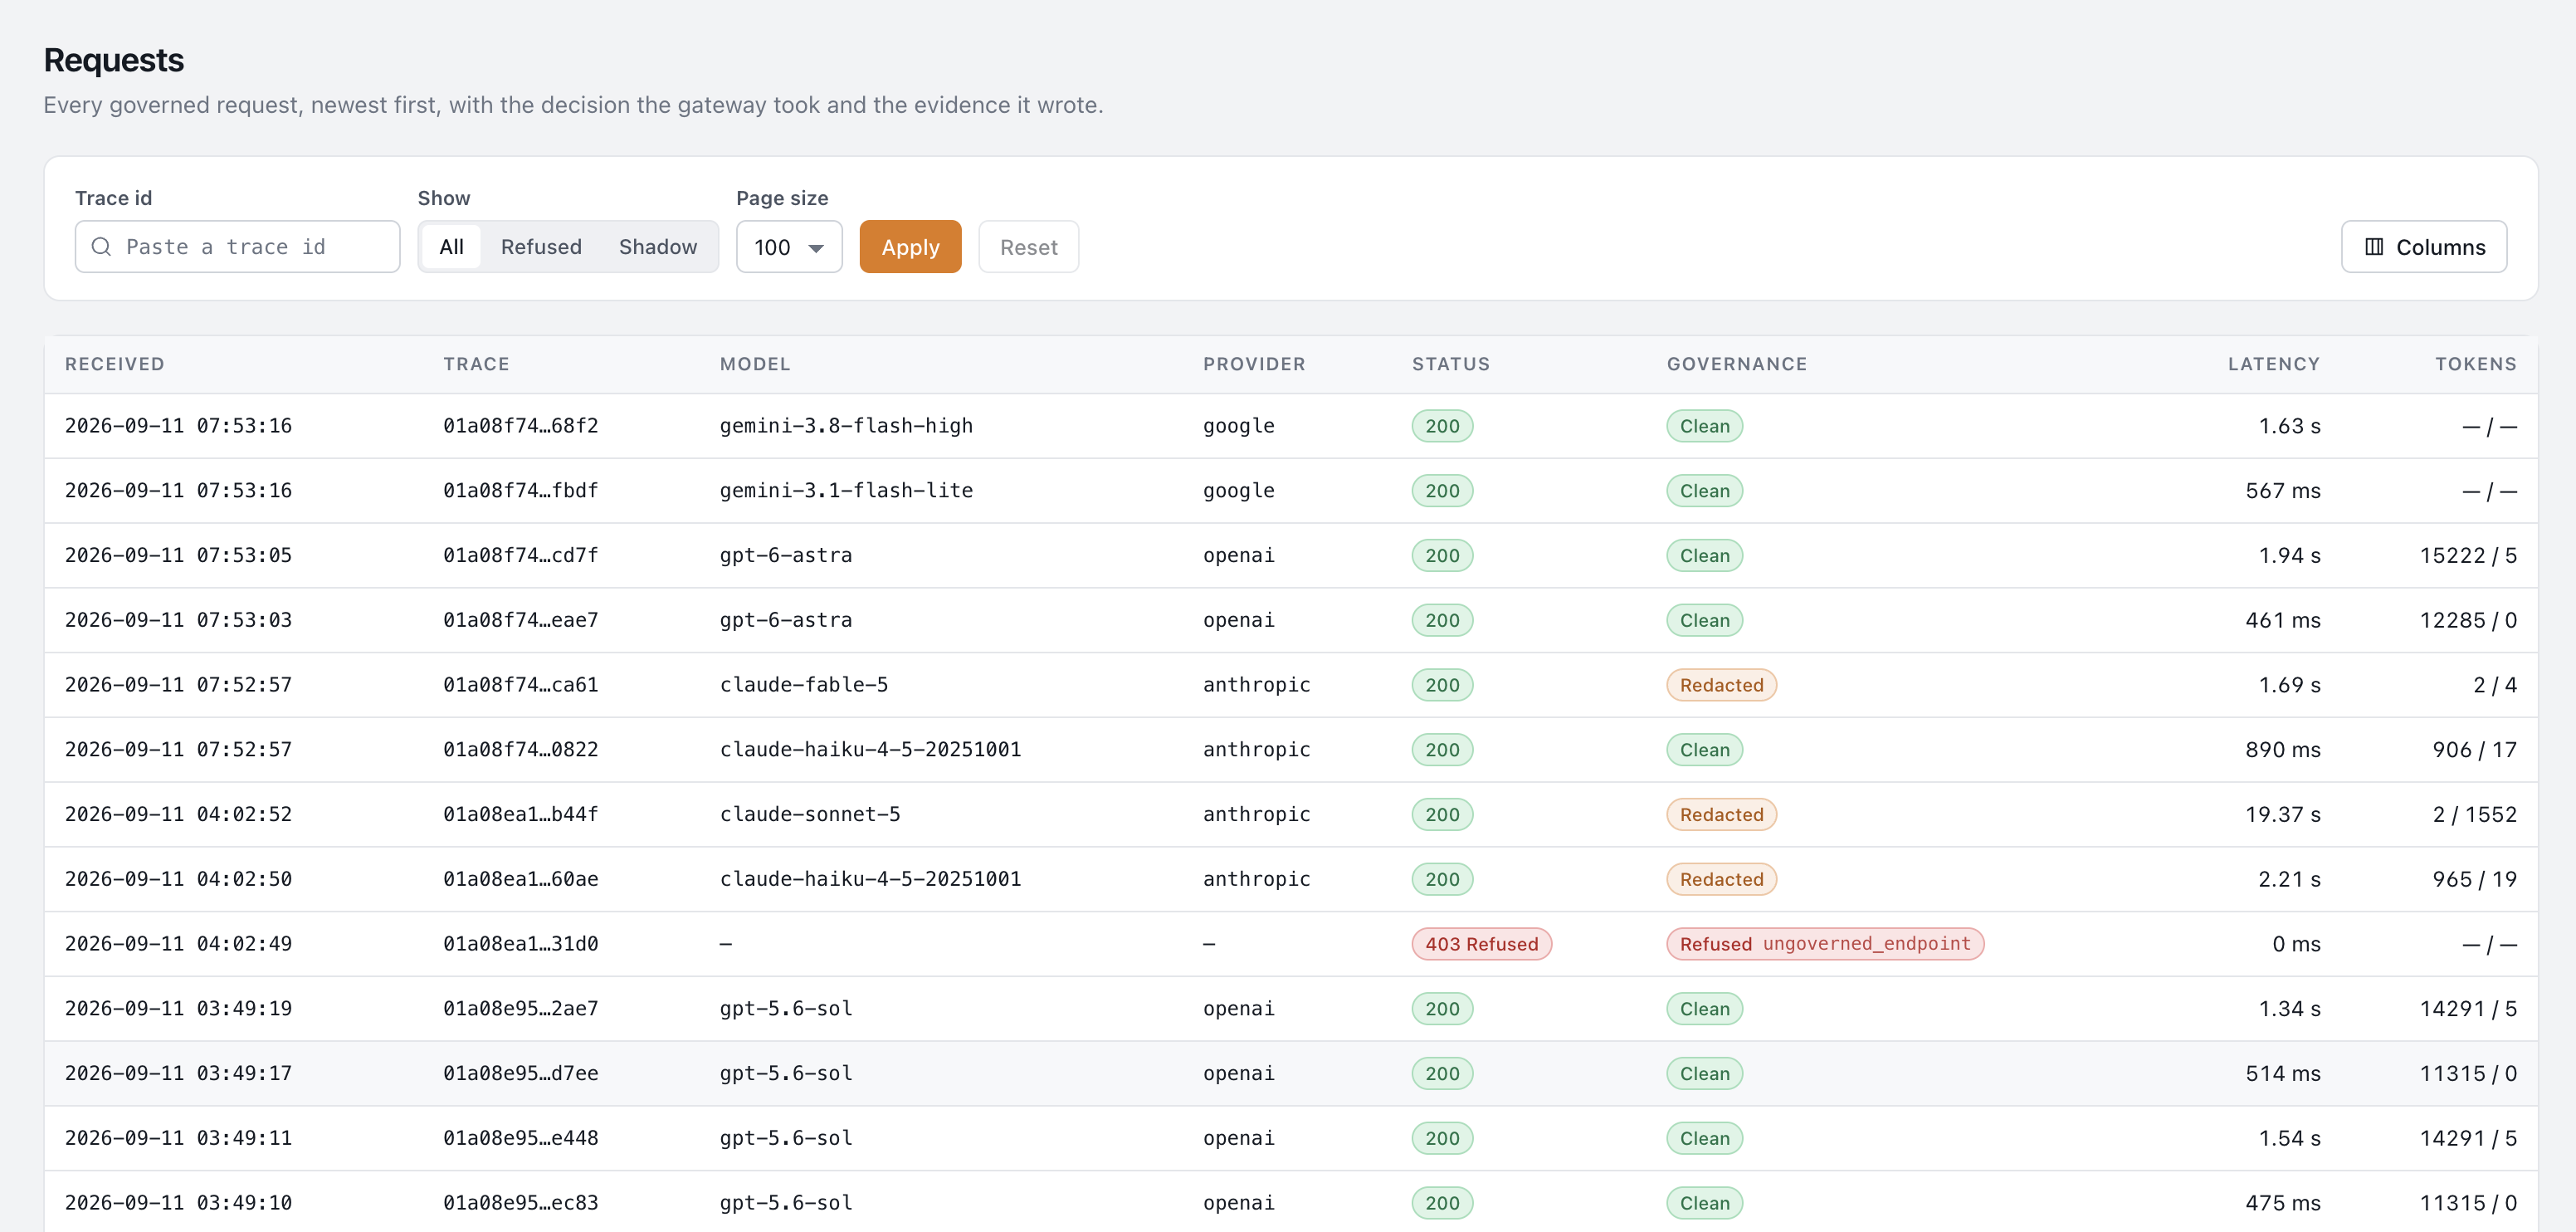
Die Anfragenübersicht zeigt den überwachten Datenverkehr in Echtzeit: Empfangszeit, Trace-ID, Modell, Anbieter, HTTP-Status, Governance-Ergebnis, etwa sauber, geschwärzt oder ein abgelehnter Aufruf wegen eines nicht überwachten Endpunkts, Latenz und Token-Zahlen. Angezeigt werden hier Google, OpenAI und Anthropic, dieselben Oberflächen, die die Richtlinien-Engine oben steuert.
Browser- und SaaS-Schatten-KI unter Kontrolle
Mitarbeitende nutzen ChatGPT, Gemini, Claude und Microsoft Copilot bereits im Browser, ob die IT das freigegeben hat oder nicht. Raigate wendet auf diesen Verkehr dieselbe Richtlinie an wie auf API-Aufrufe.
Dieselbe Allow-/Block-/Approve-Richtlinie, die den API-Traffic steuert, gilt auch innerhalb der Browser-Sitzung für ChatGPT, Gemini, Claude und Microsoft Copilot: Eingetippter Text wird geschwärzt, oder die Interaktion wird vollständig blockiert, bevor der Prompt das Modell erreicht. Laufzeit-Dashboards zeigen dieselbe Telemetrie wie bei jeder anderen überwachten Fläche: Richtlinien-Trefferraten, blockierte Interaktionen und PII-Vorfälle.
Agenten- und MCP-Governance
Dieselbe Policy-Engine deckt agentische Workflows und MCP-Tool-Aufrufe ab: Server-Allow-/Block-Regeln, verpflichtende Freigabe-Quittungen vor jeder Werkzeugausführung und vollständige Nachvollziehbarkeit jeder Entscheidung, ob blockiert, freigegeben oder an eine menschliche Prüfung eskaliert.
Die Audit-Kette auf Abruf prüfen
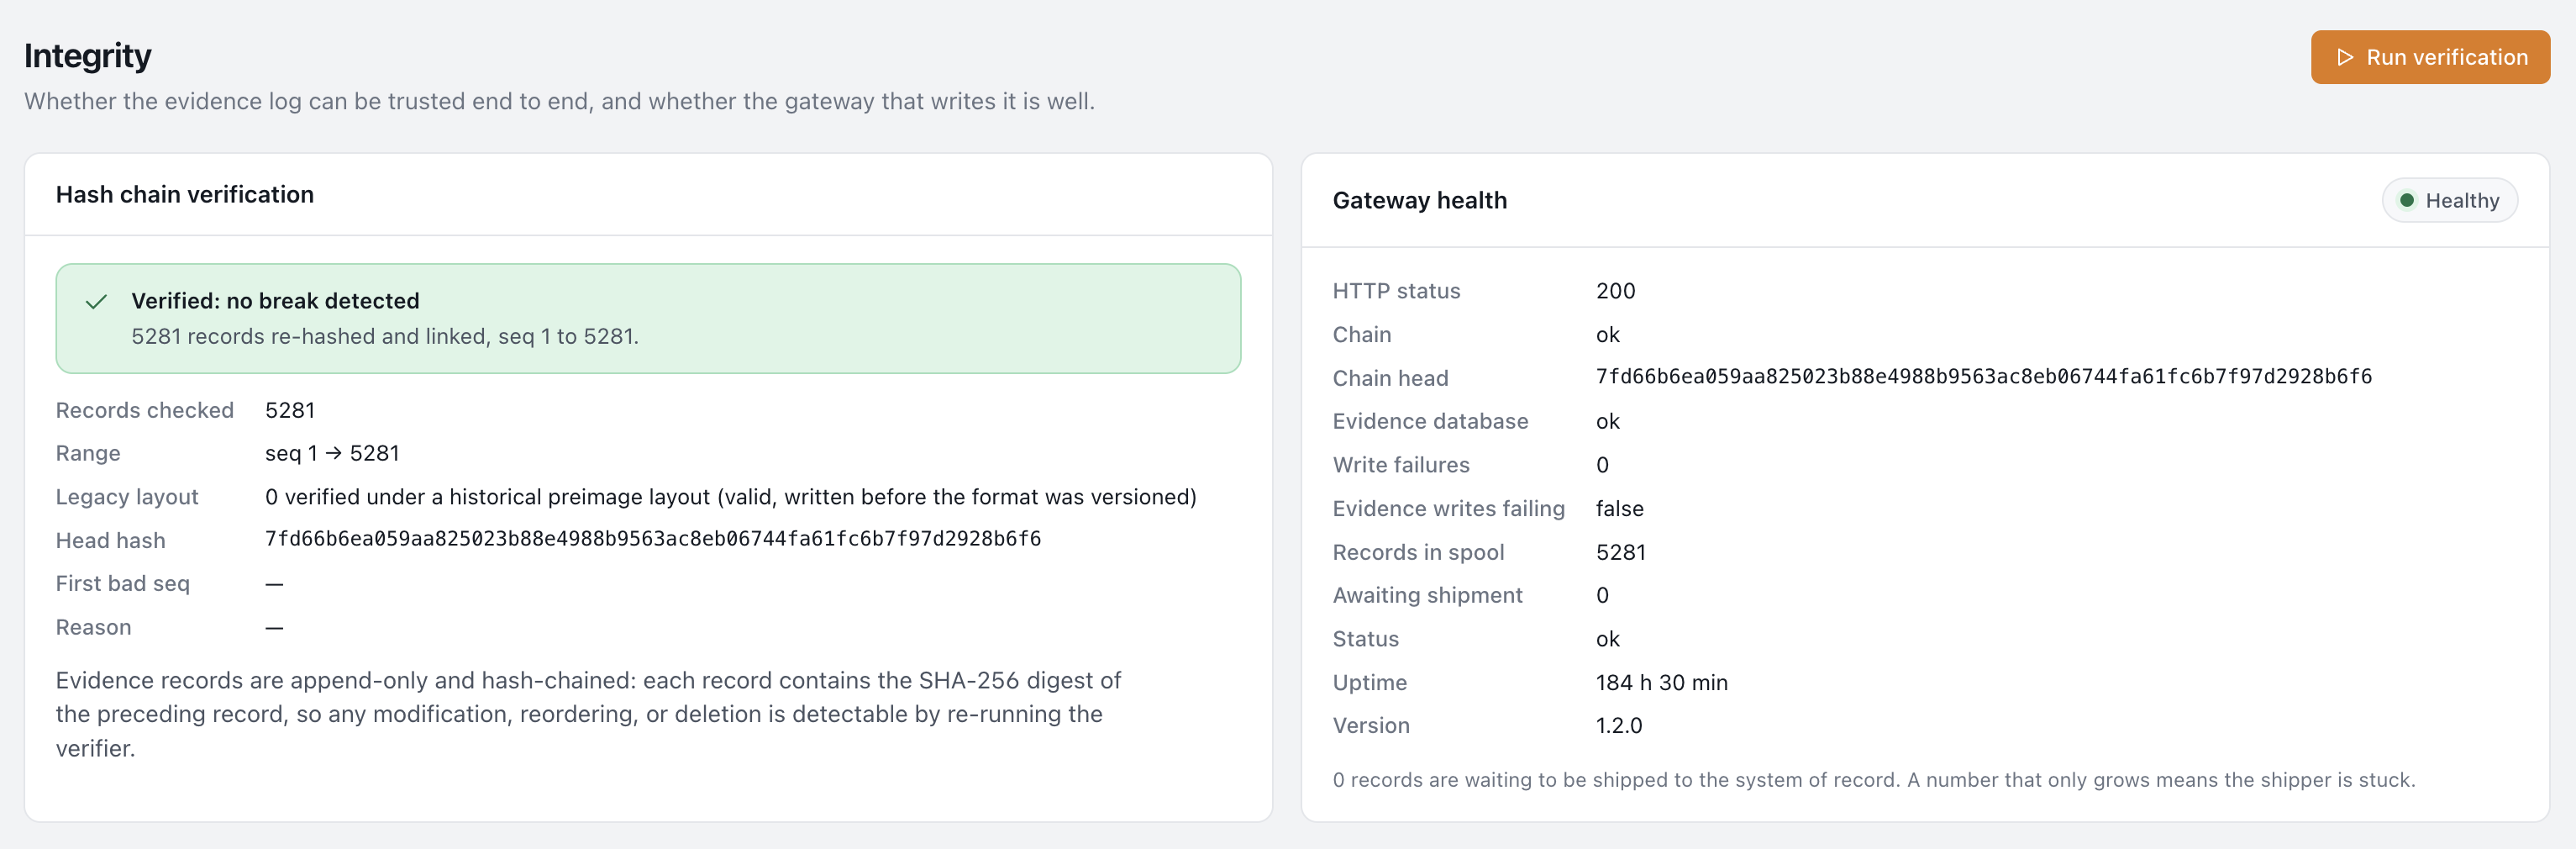
Die Integritätsansicht prüft die Audit-Kette auf Abruf erneut: Jeder Eintrag ist nur anfügbar und trägt den SHA-256-Hash des vorherigen Eintrags, sodass der Prüfer feststellen kann, ob die Kette noch hält, oder genau anzeigt, wo eine spätere Änderung, Umsortierung oder Löschung sie unterbrochen hat. Daneben läuft ein Gateway-Health-Panel.
Die Kategorie ist Mainstream
Ausgewählte Übernahmen, Produktankündigungen und Finanzierungsrunden im Bereich KI-Runtime-Security, 2025–2026. Diese Ereignisse beschreiben den Markt, keine unabhängige Validierung von Raigate.
Runtime-KI-Security + Prompt-Controls werden in eine große EDR-Plattform integriert.
Runtime-Guardrails und GenAI-Red-Teaming in Check Points Enterprise-Security-Stack.
Großes Plattform-Update mit Agent-Plattform-Integrationen (Factory, Glean, IBM, ServiceNow).
Cisco erweitert das AI-Defense-Portfolio über KI-Nutzung und KI-Entwicklung hinweg.
Browser-Security-Übernahme, bestätigt Prompt-Time-Browser-Interception als strategisches Schlachtfeld.
Institutionelle Validierung, dass der Markt große, unabhängige Player trägt.
Preise: passend zu Ihrer Unternehmensgröße
Bepreist nach Umfang, nicht nach Sitzplatz: überwachtes Anfragevolumen pro Monat und die Funktionsstufe, die Ihr Deployment braucht, Richtliniendurchsetzung und Audit-Protokollierung bei Growth, die vollständige Freigabe-Workflow- und Compliance-Paket-Suite bei Business, dedizierter Engineering-Support und individuelle SLAs bei Enterprise. Jeder Plan läuft auf Ihrer eigenen Infrastruktur; ein AVV ist enthalten.
Sehen Sie Ihre eigene Zahl, keine Liste. Nutzen Sie den ROI-Rechner oben für eine Schätzung passend zu Branche, Unternehmensgröße und KI-Nutzung. Den genauen Preis bestätigen wir in einem 30-minütigen Erstgespräch.
- 10 Mio. überwachte Anfragen / Monat
- Richtliniendurchsetzung + PII-Schwärzung
- Audit-Protokollierung in der Datenbank
- Mehrverbrauch je 1.000 Anfragen abgerechnet
- 75 Mio. überwachte Anfragen / Monat
- Vollständige Richtlinien-Suite + Freigabe-Workflows
- EU-AI-Act- / ISO-42001-Compliance-Paket
- Mehrverbrauch je 1.000 Anfragen abgerechnet
- Unbegrenzte überwachte Anfragen
- Dedizierter Engineering-Support für Ihr Deployment
- Individuelles SLA + priorisierter Engineering-Support
- Volumenbasierte Preisgestaltung
Krasper Raigate: Häufige Fragen
Worauf läuft Raigate?
Raigate läuft als Container auf Ihrer eigenen Hardware, on-premise, in Ihrer Private Cloud oder vollständig air-gapped. Die Größe richtet sich nach Ihrem Datenverkehr, nicht nach einem festen Spezifikationsblatt, und Sie betreiben das Deployment selbst: Krasper behält keinen Zugriff, außer Sie bitten ausdrücklich darum.
Wie steuert Raigate ChatGPT, Gemini, Claude und Copilot im Browser?
Dieselbe Allow-/Block-/Approve-Richtlinie, die den API-Traffic steuert, gilt auch innerhalb der Browser-Sitzung für ChatGPT, Gemini, Claude und Microsoft Copilot: Eingetippter Text wird geschwärzt, oder die Interaktion wird vollständig blockiert, bevor der Prompt das Modell erreicht.
Was enthält ein Raigate-Nachweispaket?
Richtlinien-Abdeckungsberichte, blockierte und freigegebene Interaktions-Verläufe sowie Schwärzungsquoten, auf Knopfdruck als strukturiertes, prüfbereites Paket zusammengestellt, genau die Nachweise, die Auditoren, Regulatoren und Ihr CISO erwarten.
Führt Raigate ein KI-System- oder Asset-Register?
Nicht in der aktuellen Version. Raigate prüft, filtert und blockiert KI-Traffic gegen Ihre Richtlinie; ein System- oder Asset-Register ist für eine zukünftige Version geplant.
Was kostet Raigate?
Drei Stufen, Growth, Business und Enterprise, werden auf Anfrage bepreist statt gelistet, da sich der Preis nach überwachtem Anfragevolumen und Funktionsstufe richtet, nicht nach Sitzplatz. Als grobe Orientierung veranschlagt der ROI-Rechner oben ein self-hosted Deployment ab rund 30.000 $ pro Jahr für kleine Teams bis zu 240.000 $ pro Jahr ab 1.000+ Mitarbeitenden; für die genaue Zahl buchen Sie ein Briefing.
Was kostet ein KI-Datenleck im Vergleich zu Raigate?
Drei Angaben für eine beispielhafte Risiko- und Kostenschätzung. Die Annahmen dienen der Planung; sie sind weder gemessene Ergebnisse noch ein verbindliches Angebot.
Vollständiger Bericht an Ihr Postfach gesendet
Die Raigate-Preisspanne und die prognostizierten Einsparungen stehen in dem Bericht, den wir Ihnen soeben per E-Mail geschickt haben. Schauen Sie in Ihr Postfach, die Nachricht trifft innerhalb einer Minute ein.