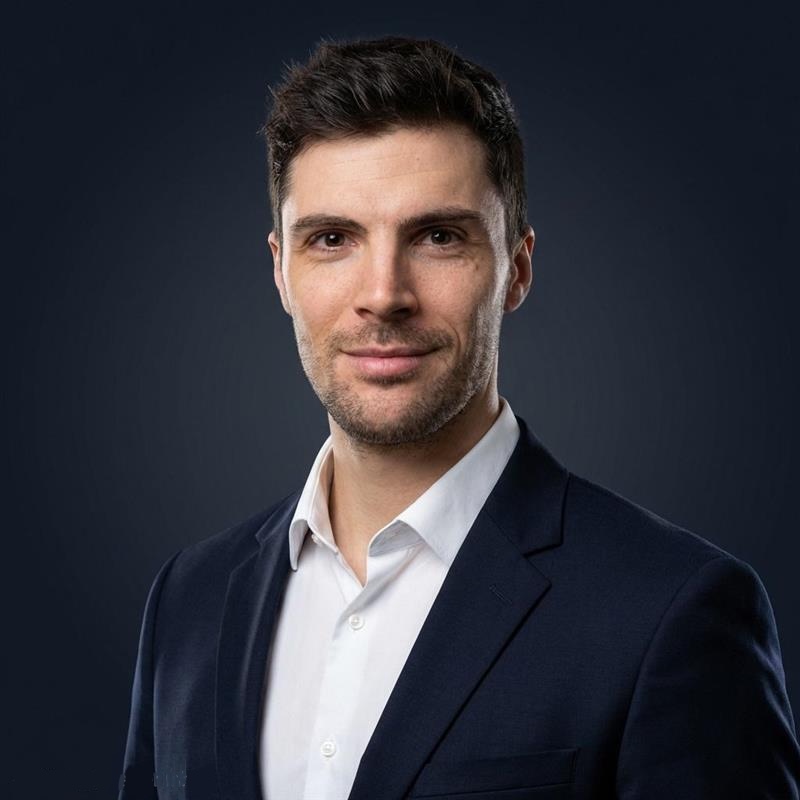
Hannes Krauss
Gründer und Geschäftsführer, Krasper Technologies
Hannes Krauss ist Gründer und Geschäftsführer von Krasper Technologies. Er hat mehrere Jahre in der Cyber Security von Konzernen mit über 10.000 Mitarbeitenden gearbeitet und als Berater für Banken, Versicherungen und weitere KRITIS-Betreiber, darunter deutsche Automobilhersteller.
Woher die Erfahrung kommt
Zwei Perspektiven auf dasselbe Problem.
Im Konzern. Mehrere Jahre Cyber Security in Unternehmen mit über 10.000 Mitarbeitenden. Dort zeigt sich, dass eine Maßnahme erst dann real ist, wenn sie den Bestand überlebt, den sie schützen soll: Altsysteme, die niemand abschalten darf, Teams über ein Dutzend Zeitzonen und ein Auditkalender, der sich nicht verschiebt.
In der Beratung. Projekte für Banken, Versicherungen und weitere KRITIS-Betreiber, darunter deutsche Automobilhersteller. Regulierte Branchen haben eine Gemeinsamkeit: Die Antwort muss vor dem Prüfer genauso bestehen wie im Betrieb. Eine Antwort, die nur eines von beidem schafft, ist keine.
Warum das Unternehmen so gebaut ist
Jede Krasper-Plattform ist self-hosted: Sie läuft auf der Hardware des Kunden, im Betrieb des Kunden, ohne Zugriff von Krasper, solange er nicht ausdrücklich gewünscht ist.
Kein Zugriff von Krasper, solange er nicht ausdrücklich gewünscht ist. Jede Plattform läuft auf der Hardware des Kunden, im Betrieb des Kunden.
Mit Sitz in Dubai, für regulierte Organisationen in den VAE, im GCC und in der EU.
Wer ein Projekt zuschneidet, arbeitet auch darin.
Woran ich arbeite
VAE Compliance
What the UAE IA (NESA) Standards require: 188 controls in 15 families, the Always Applicable set listed in full, and the P1 to P4 distribution.
The DESC Information Security Regulation: who it binds, how ISR v3 differs from v2, how it relates to ISO 27001, and what an assessment expects.
UAE PDPL, Federal Decree-Law No. 45 of 2021: who it covers, the rights it grants, breach duties, when a DPO is required, and why DIFC and ADGM differ.
Plattform und Beratung
Raigate setzt KI-Richtlinien durch, schwärzt PII und protokolliert Anfragen in der Datenbank, über API, Browser und Agenten. Self-hosted und air-gap-fähig.
Cyber Security Consulting in Dubai: Bedrohungsmodellierung, Zero-Trust-Architektur, UAE IA (NESA) und DESC ISR Readiness sowie Incident-Vorbereitung.
Unternehmensinfrastruktur abzusichern?
Vereinbaren Sie ein technisches Briefing. Kein Sales-Pitch, nur Architekten und Ihr Team.